
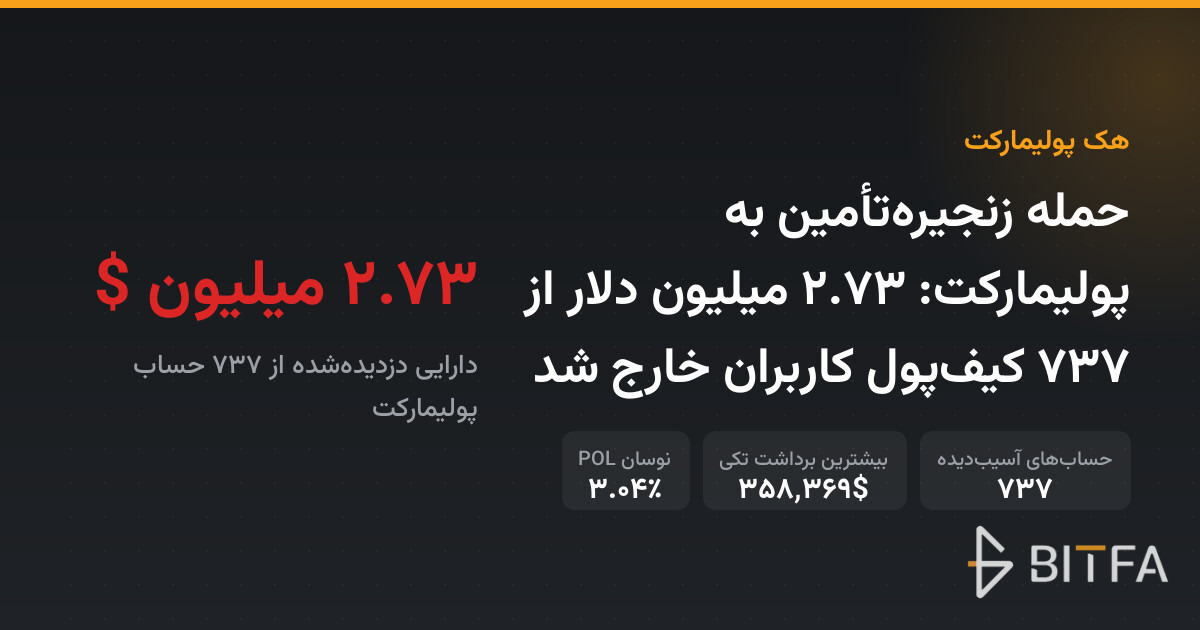
پلتفرم پیشبینی پولیمارکت (Polymarket) روز پنجشنبه هدف یک حمله زنجیرهتأمین (Supply-Chain Attack) قرار گرفت که طی آن حدود ۲.۷۳ میلیون دلار از صدها کیفپول کاربران تخلیه شد. امروز، نهم آبان ۱۴۰۵، جزئیات این حادثه و مسیر پول دزدیدهشده بهروشنی مشخص شده و نشان میدهد حتی یک اسکریپت ظاهراً بیخطر هم میتواند نشستهای فعال کاربران وب۳ را هدف قرار دهد.
چه اتفاقی افتاد؟ جزئیات حمله زنجیرهتأمین
بر اساس گزارش CCN و یاهو فایننس، هکرها از طریق یک اسکریپت جاوااسکریپت مخرب که روی سرویس مانیتورینگ سرعت وبسایت DebugBear میزبانی میشد، توانستند نشستهای لاگینشدهی کاربران پولیمارکت را بربایند. نسخهی آلودهی این اسکریپت ساعت ۱۳:۵۹ به وقت شرقی آمریکا در ۲۹ اکتبر ساخته شده بود و چون DebugBear یک ابزار کاملاً عادی برای سنجش سرعت سایتهاست، هیچ هشدار امنیتیای در لحظهی اجرا ایجاد نکرد.

در نتیجهی این نفوذ، طی ۹۸۵ برداشت از ۷۳۷ حساب، نزدیک به ۲.۷۳ میلیون دلار در عرض حدود یک ساعت خارج شد. کانر گروگان، مدیر ارشد کوینبیس، رقم بالاتری نزدیک به هزار حساب آسیبدیده اعلام کرد؛ یعنی بسته به منبع، دامنهی حسابهای قربانی بین ۷۰۰ تا ۱۰۰۰ تخمین زده میشود.
تمرکز سرمایه در چند حساب بزرگ
نکتهی جالب توجه این است که چهار حساب تنها ۴۳ درصد از کل مبلغ دزدیدهشده را شامل میشدند؛ بزرگترین برداشت تکی هم ۳۵۸٬۳۶۹ دلار بود. این الگو نشان میدهد مهاجم پیش از حمله، حسابهای پرموجودی را شناسایی کرده بود.
مسیر پول؛ از کیفپول کاربران تا توکن POL
بر اساس تحلیل CoinMarketCap، مهاجم داراییهای دزدیدهشده را طی حدود یک ساعت از طریق زیرساخت Relay به توکن POL شبکه پالیگان تبدیل کرد. همین خرید اجباری و ناگهانی باعث نوسان ۳.۰۴ درصدی قیمت POL در بازهی دو ساعته شد، درحالیکه در همان لحظه بازار کلی کریپتو حدود ۳ درصد افت کرده بود؛ یعنی POL در میانهی ریزش عمومی بازار، بهطور موقت در برابر روند کلی ایستاد. برای کسانی که میخواهند روند لحظهای قیمت بیتکوین را در کنار چنین نوسانهایی رصد کنند، صفحه قیمت بیتکوین بیتفا گزینهی مناسبی است.
واکنش پولیمارکت و وعدهی جبران خسارت
پولیمارکت بلافاصله پس از شناسایی حمله، معاملات را حدود یک ساعت متوقف کرد و اعلام کرد «معاملات اکنون کاملاً برگشته است». این پلتفرم رسماً تعهد داد به تمام کاربران آسیبدیده غرامت کامل بدهد. بر اساس گزارش یاهو نیوز، منشأ این نفوذ به بریتانیا نسبت داده شده و پرونده به پلیس بریتانیا ارجاع شده است؛ نسخهی آمریکایی پولیمارکت تحتتأثیر این حمله قرار نگرفت.
چرا این حمله با هک مستقیم کیفپول فرق دارد؟
برخلاف هکهای مستقیم صرافی یا قرارداد هوشمند، در حمله زنجیرهتأمین مهاجم به زیرساخت اصلی پلتفرم دست نمیزند، بلکه یک ابزار شخصثالث قابلاعتماد — در این مورد سرویس مانیتورینگ DebugBear — را آلوده میکند. از آنجا که کاربران و حتی تیم فنی پلتفرم هیچ دلیلی برای بیاعتمادی به چنین اسکریپتی ندارند، این نوع حمله میتواند هفتهها بدون شناسایی باقی بماند. این الگو شباهتهایی به رخدادهایی دارد که اخیراً در هک کیفپولهای سختافزاری لجر نیز دیده شد، جایی که نقطهی حمله نه خود پلتفرم اصلی، بلکه یک لایهی واسط بود.
درس امنیتی برای تریدرهای وب۳
- همیشه پس از استفاده از پلتفرمهای پیشبینی یا دیفای، نشستهای (Session) فعال کیفپول متصل به مرورگر را قطع کنید.
- از افزونههایی که سطح دسترسی (Permission) بالا به کیفپول میخواهند با احتیاط بیشتری استفاده کنید.
- موجودی بزرگ را در کیفپولهای جداگانه از حسابهای معاملاتی نگه دارید تا در صورت نفوذ، تنها بخش کوچکی در معرض خطر باشد.
- برای نگهداری امن دارایی و انتقال بین کیفپولها، میتوانید راهنمای خرید تتر و نگهداری امن ارز دیجیتال را مطالعه کنید.
نکته از تجربهی تیم بیتفا: در بازارهای پرنوسان مثل فیوچرز، بزرگترین ریسک همیشه نوسان قیمت نیست؛ گاهی یک اسکریپت ساده روی یک سرویس جانبی میتواند کل سرمایهی شما را در چند دقیقه از بین ببرد. جداسازی کیفپول معاملاتی از کیفپول ذخیره، یک عادت ساده اما نجاتبخش است.
سوالات متداول درباره حمله پولیمارکت
چه تعداد حساب در این حمله آسیب دیدند؟
بر اساس دادههای آنچین ۷۳۷ حساب طی ۹۸۵ برداشت تخلیه شدند، اما مدیر ارشد کوینبیس رقم نزدیک به هزار حساب را گزارش کرده است؛ بنابراین دامنهی دقیق بین ۷۰۰ تا ۱۰۰۰ حساب برآورد میشود.
آیا پولیمارکت خسارت کاربران را جبران میکند؟
بله، پولیمارکت رسماً اعلام کرده به تمام کاربران آسیبدیده غرامت کامل خواهد داد و معاملات نیز بهطور کامل به وضعیت عادی بازگشته است.
چرا داراییهای دزدیدهشده به POL تبدیل شدند؟
مهاجم برای نقد کردن سریع و دشوار کردن ردیابی، داراییها را از طریق زیرساخت Relay به توکن بومی شبکه پالیگان، یعنی POL، تبدیل کرد که باعث نوسان کوتاهمدت ۳.۰۴ درصدی قیمت این توکن شد.
آیا این حمله روی سایر پلتفرمهای دیفای هم تأثیر گذاشت؟
بر اساس گزارشهای موجود، این حمله مشخصاً متوجه کاربران پولیمارکت از طریق اسکریپت آلودهی DebugBear بود و پلتفرمهای دیگر مستقیماً گزارش نشدهاند، هرچند هر سرویسی که از همین ابزار مانیتورینگ استفاده کرده باشد میتواند در معرض ریسک مشابه باشد.
این حادثه یکبار دیگر یادآوری میکند که امنیت در دنیای کریپتو فقط به انتخاب صرافی یا پلتفرم معتبر محدود نمیشود؛ ابزارهای شخصثالث متصل به آنها نیز میتوانند نقطهی ضعف باشند. اگر میخواهید با اصول پایهی امنیت کیفپول و مدیریت ریسک معاملاتی بیشتر آشنا شوید، دورهی رایگان آموزش بیتفا نقطهی شروع خوبی است، و برای دریافت راهنمایی شخصیسازیشده میتوانید از مشاورهی بیتفا کمک بگیرید. این مطلب صرفاً جنبهی خبری و تحلیلی دارد و توصیهی خرید یا فروش نیست.



ثبت دیدگاه
دیدگاه کاربران