

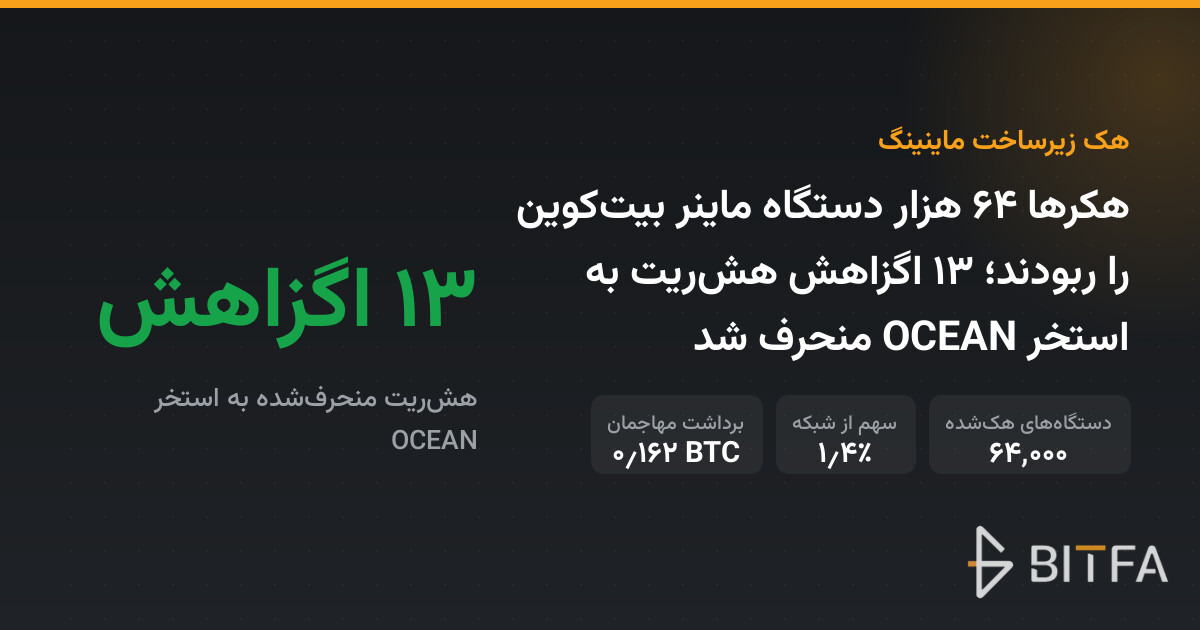
در ۲۵ آبان ۱۴۰۵ جزئیات تازهای از یکی از عجیبترین حوادث امنیتی تاریخ بیتکوین منتشر شده است: طی آخر هفتهی ۱۴ تا ۱۵ نوامبر، مهاجمان ناشناس به حدود ۶۴٬۰۰۰ دستگاه ماینینگ بیتکوین نفوذ کردند و حدود ۱۳ اگزاهش بر ثانیه (EH/s) از قدرت محاسباتی این دستگاهها را بدون اجازه به استخر OCEAN منحرف کردند. این نخستینباری است که مهاجمان بهجای حمله به صرافی یا کیفپول، مستقیماً سراغ زیرساخت فیزیکی استخراج رفتهاند.
برخلاف هکهای معمول صرافی که معمولاً به سرقت فوری دارایی ختم میشود، این حمله الگوی متفاوتی داشت؛ مهاجمان هیچ بلاکی استخراج نکردند و در نهایت تنها مبلغ ناچیزی به دست آوردند، اما زیان واقعی را ماینرهای قربانی متحمل شدند. برای درک بهتر بازار در این روزها میتوانید وضعیت لحظهای قیمت بیتکوین را هم بررسی کنید، چون این حمله همزمان با افت قیمت به کف چندماهه رخ داد.

چه اتفاقی دقیقاً افتاد؟
طبق گزارشها، در ۱۵ نوامبر (بهوقت UTC+8) دادههای آنچین نشان داد هشریت استخر OCEAN بهطور غیرعادی از سطح معمول خود بالا رفته و به اوج ۵۰ اگزاهش بر ثانیه رسیده است؛ پیشتر در همین بازه هشریت این استخر حدود ۴۰ اگزاهش بر ثانیه بود. این جهش ناگهانی نشانهی اصلی لو رفتن حمله بود. شرکت میزبانی ماینینگ CoreX Hosting نخستین نهادی بود که هشدار داد و اعلام کرد دستگاههای استخراج تحت نظارتش بدون مجوز به استخرهای دیگری تغییر وضعیت دادهاند.
یکی از اپراتورهای متأثر گزارش داد کل مزرعهی ماینینگ او هک شده و منشأ نفوذ را نرمافزار مدیریت ماینینگ Commander، متعلق به شرکت Luxor، معرفی کرد. طبق گفتهی مدیرعامل Luxor، مهاجمان هشریت بیش از دوجین حساب را بهطور همزمان به OCEAN منحرف کردند و برای مدتی حدود ۱٫۴ درصد از کل هشریت شبکهی بیتکوین را در اختیار گرفتند؛ رقمی که نشان میدهد حمله هرچند کوتاهمدت، از نظر مقیاس قابلتوجه بوده است.
جدول زمانی و اعداد کلیدی حمله
لازم به ذکر است در برخی منابع تاریخ شروع حمله ۱۴ نوامبر و در برخی دیگر ۱۵ نوامبر (UTC+8) ثبت شده؛ این تفاوت احتمالاً ناشی از منطقهی زمانی گزارشدهی است، اما همهی منابع روی رقم ۶۴٬۰۰۰ دستگاه و ۱۳ اگزاهش توافق دارند.
چرا این حمله با هک صرافیها فرق اساسی دارد؟
در هکهای معمول صرافی مثل آنچه پیشتر برای بایننس با ۶٫۳۶ میلیارد دلار خسارت رخ داد، مهاجمان مستقیماً به دارایی کاربران دسترسی پیدا میکنند و میتوانند آن را نقد کنند. اما در حمله به شبکهی ماینینگ، مهاجمان صرفاً توان محاسباتی را به نفع خود هدایت کردند؛ یعنی قدرت پردازشی ماینرها را دزدیدند تا احتمالاً روی استخر OCEAN بلاک استخراج کنند و پاداش بگیرند. نکتهی عجیب اینجاست که طی کل دورهی حمله، هیچ بلاکی توسط مهاجمان استخراج نشد؛ بنابراین عملاً هیچ پاداش بلاکی به دست مهاجمان نرسید و تنها رقم ناچیز ۰٫۱۶۲ بیتکوین از محل کارمزدها یا بخشی از درآمد برداشت شد.
این یعنی خسارت اصلی نه مالی برای مهاجمان، بلکه زیانی دائمی برای ماینرهای قربانی بود: فرصت کسب بیتکوین در آن بازهی زمانی برای همیشه از دست رفت، چون توان محاسباتیشان بهجای استخرهای قانونی خودشان، صرف استخر دیگری شده بود. این الگو شبیه حوادثی است که در گذشته شبکهی لیکوئید پس از هک ۳۲۰ میلیوندلاری با آن مواجه شد و در نهایت ذخایر خود را بازسازی کرد، با این تفاوت که اینجا خسارت مستقیماً روی زیرساخت فیزیکی بوده، نه دارایی نگهداریشده.
نقش نرمافزار Commander و مسئولیت شرکتهای ثالث
بر اساس گزارش یکی از اپراتورهای متأثر، منشأ نقض امنیتی نرمافزار مدیریت ماینینگ Commander بوده که توسط شرکت Luxor ارائه میشود. این نرمافزار برای مدیریت متمرکز صدها یا هزاران دستگاه ماینینگ استفاده میشود و دقیقاً همین تمرکز، آن را به هدفی جذاب برای مهاجمان تبدیل کرده است. وقتی یک نرمافزار شخصثالث کنترل تنظیمات استخر را برای دهها هزار دستگاه در اختیار دارد، نفوذ به همان یک نقطه کافی است تا کل ناوگان بهطور همزمان منحرف شود.
- تمرکز مدیریت در یک نرمافزار واحد، ریسک سیستمی ایجاد میکند.
- عدم وجود هشدار خودکار برای تغییر ناگهانی تنظیمات استخر، زمان واکنش را طولانیتر میکند.
- وابستگی به استخرهای بزرگ مثل OCEAN باعث میشود نوسان ناگهانی هشریت سریع قابلردیابی باشد، اما جلوگیری از آن نیازمند زیرساخت امنیتی جداگانه است.
پیامدها برای امنیت ماینینگ و تمرکز هشریت
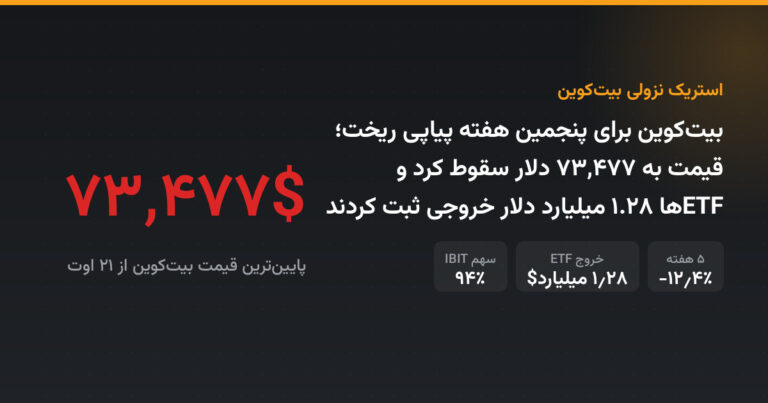
این رویداد همزمان با دورهای از افت قیمت بیتکوین تا حدود ۶۲٬۰۰۰ دلار و کوچ سرمایه از بازار کریپتو رخ داد که خود باعث تشدید نگرانیهای سرمایهگذاران شده بود؛ روندی که در مقالهی پنجمین هفتهی پیاپی ریزش بیتکوین هم قابل مشاهده است. وقتی چنین حملهای در شرایط ضعف بازار رخ میدهد، اثر روانی آن بر اعتماد عمومی بیشتر از اندازهی واقعی خسارت مالی است، چون نشان میدهد حتی زیرساخت فیزیکی استخراج بیتکوین هم آسیبپذیر است، نه فقط صرافیها و کیفپولهای نرمافزاری.
از منظر ساختاری، این اتفاق بار دیگر بحث تمرکز هشریت در استخرهای بزرگ را زنده کرده است. وقتی بخش بزرگی از قدرت محاسباتی شبکه از طریق چند استخر و چند نرمافزار مدیریتی مشترک کنترل میشود، هر نقطهضعف در آن زنجیره میتواند به ریسک سیستمی برای کل شبکه تبدیل شود؛ موضوعی که فراتر از یک حادثهی موردی، به سلامت بلندمدت غیرمتمرکز بودن بیتکوین مربوط است.
نکته از تجربهی تیم بیتفا: اگر در حوزهی ماینینگ یا حتی مدیریت پرتفوی کریپتو فعالیت میکنید، هرگز کنترل کامل دارایی یا زیرساخت خود را صرفاً به یک نرمافزار یا پنل شخصثالث نسپارید؛ پایش دورهای دستی و هشدارهای مستقل، حتی اگر زمانبر باشد، میتواند جلوی خسارتهای غیرقابلجبران را بگیرد.
سوالات متداول درباره هک ۶۴ هزار ماینر بیتکوین
آیا سرمایهی کاربران عادی بیتکوین در خطر بود؟
خیر، این حمله مستقیماً زیرساخت ماینینگ را هدف گرفت، نه کیفپول یا صرافی کاربران عادی؛ خسارت اصلی متوجه اپراتورهای مزارع ماینینگ شد که توان محاسباتیشان ربوده شد.
چرا مهاجمان سود مالی چندانی نبردند؟
چون طی کل دورهی حمله هیچ بلاکی استخراج نشد و تنها رقم ناچیز ۰٫۱۶۲ بیتکوین گزارش شده؛ هدف اصلی احتمالاً آزمایش یا اثبات امکانپذیری چنین حملهای بوده است.
آیا این حمله بر قیمت بیتکوین اثر مستقیم داشت؟
این رویداد همزمان با افت قیمت بیتکوین به کف چندماهه رخ داد، اما شواهد مستقیمی مبنی بر اینکه خود حمله عامل اصلی ریزش قیمت بوده ارائه نشده است.
چه کسانی بیشترین خسارت را دیدند؟
اپراتورهای مزارع ماینینگ که از نرمافزار Commander استفاده میکردند، بیشترین آسیب را دیدند، چون فرصت کسب درآمد از هشریت خود را در آن بازهی زمانی برای همیشه از دست دادند.
جمعبندی
این حمله نشان داد امنیت بیتکوین فقط به صرافیها و کیفپولها ختم نمیشود؛ زیرساخت فیزیکی و نرمافزارهای مدیریت ماینینگ هم میتوانند هدف قرار بگیرند. اگر میخواهید درک عمیقتری از ساختار بازار، ریسکهای آن و نحوهی تحلیل درست رویدادهایی از این دست داشته باشید، شرکت در دورهی رایگان آموزشی بیتفا میتواند نقطهی شروع خوبی باشد، یا برای بررسی دقیقتر پرتفوی و استراتژی خود میتوانید از مشاورهی تیم بیتفا کمک بگیرید. این مطلب صرفاً جنبهی خبری و تحلیلی دارد و توصیهی خرید یا فروش نیست.



ثبت دیدگاه
دیدگاه کاربران