

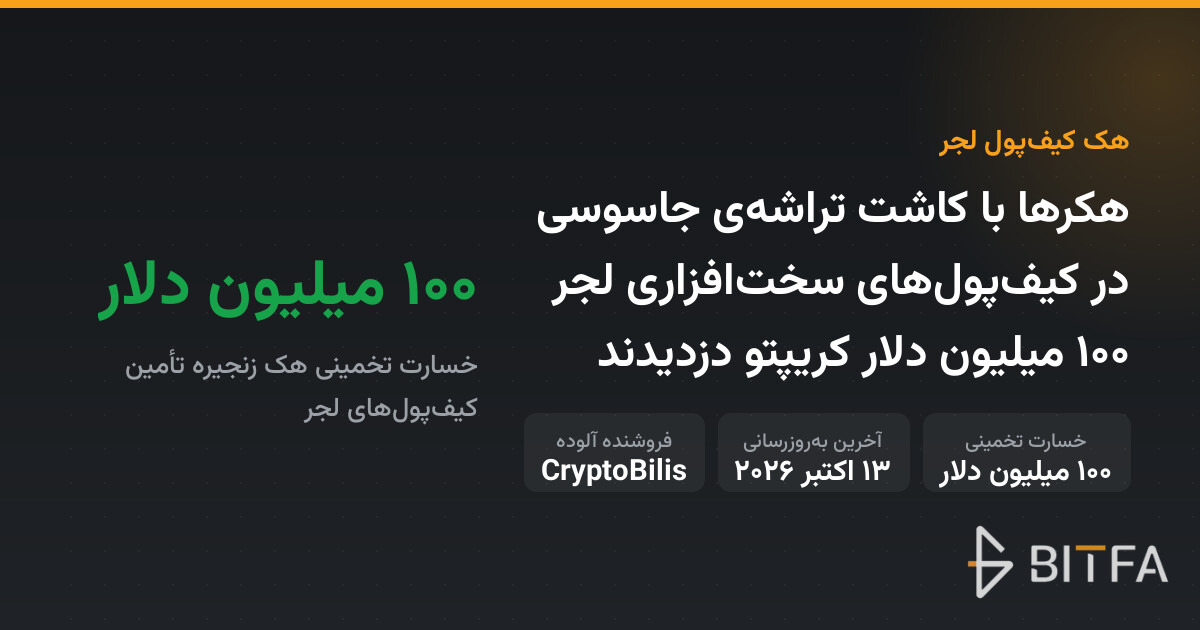
هکرها با کاشت یک تراشهی جاسوسی غیرمجاز داخل برخی کیفپولهای سختافزاری Ledger، عبارت بازیابی ۲۴ کلمهای کاربران را دزدیده و تاکنون حدود ۱۰۰ میلیون دلار کریپتو برداشت کردهاند. امروز ۲۱ مهر ۱۴۰۵، جزئیات تازهای از این حمله که برای اولینبار امنیت فیزیکی کیفپولهای سرد (Cold Wallet) را هدف قرار داده منتشر شده و دامنهی آن همچنان در حال گسترش است.
این حادثه از این جهت اهمیت دارد که باور رایج «اگر دستگاه آفلاین باشد، کریپتوی من امن است» را زیر سؤال میبرد. برخلاف هک صرافیها یا نفوذ به اسمارتکانترکتها، اینبار مهاجمان پیش از رسیدن دستگاه به دست مصرفکننده وارد زنجیرهی تأمین شدهاند.

چه اتفاقی افتاد؟
بر اساس تحقیقات ادامهدار دربارهی «حادثهی خالیشدن کیفپولها» که از ۹ اکتبر ۲۰۲۶ آغاز شد، Ledger در تاریخ ۱۳ اکتبر ۲۰۲۶ رسماً تأیید کرد که یکی از دستگاههای کاربران آسیبدیده حاوی یک ایمپلنت سختافزاری غیرمجاز بوده است. این شرکت بر اساس تحلیل یک شخص ثالث توضیح داد که ایمپلنت، صفحهنمایش دستگاه را میخواند، عبارت بازیابی ۲۴ کلمهای نمایشدادهشده روی صفحه را رمزگشایی میکند و سپس داده را از طریق LTE با استفاده از یک eSIM به بیرون مخابره میکند.
به بیان ساده، تراشه نیازی به اتصال اینترنتی دستگاه ندارد؛ خودش یک مسیر ارتباطی مستقل و پنهان با شبکهی موبایل دارد. همین ویژگی است که این حمله را از هر نمونهی قبلی علیه کیفپولهای سرد بیتکوین و سایر داراییها متمایز میکند.
مسیر آلودهشدن دستگاهها
طبق اعلام Ledger، تمام موارد تأییدشدهی این حادثه مربوط به دستگاههایی است که از طریق یک فروشندهی منطقهی جنوبشرق آسیا با نام CryptoBilis به فروش رسیدهاند. این یعنی مشکل از کارخانهی اصلی نبوده، بلکه در یکی از حلقههای توزیع و فروش رخ داده است.
- دستگاه در کارخانه سالم تولید میشود.
- در مسیر توزیع، یک تراشهی جاسوسی کوچک بهصورت فیزیکی داخل سختافزار کاشته میشود.
- کاربر دستگاه را از فروشندهی غیررسمی (مثل CryptoBilis) خریداری میکند.
- تراشه عبارت بازیابی را هنگام راهاندازی اولیه میخواند و از طریق eSIM ارسال میکند.
دامنهی حمله فراتر از جنوبشرق آسیا میرود
در ۱۲ اکتبر ۲۰۲۶، گزارشهایی مطرح شد مبنی بر اینکه کیفپولهای آسیبدیده ممکن است محدود به جنوبشرق آسیا نباشند و در اروپا نیز حضور داشته باشند. همچنین ادعاهایی وجود دارد که مدلهایی غیر از Ledger Nano X نیز ممکن است تحت تأثیر قرار گرفته باشند. Ledger بهصراحت اعلام کرده در حال بررسی گزارشهایی دربارهی وجود ایمپلنت در سایر «signer»ها و مکانهای توزیع دیگر است؛ موضوعی که نشان میدهد رقم ۱۰۰ میلیون دلاری فعلی ممکن است نهایی نباشد.
واکنش رسمی Ledger
Ledger در بیانیهی ۷۲ ساعتهی خود اعلام کرد که با مقامات مربوطه در حال همکاری است، حجم دستگاههای آسیبدیده محدود بوده و شرکت در حال تماس مستقیم با کاربران متأثر است. با این حال، هنوز سقف دقیقی برای تعداد دستگاههای آلوده یا زمان پایان تحقیقات اعلام نشده و همین ابهام باعث شده بخشی از جامعهی self-custody نسبت به زنجیرهی تأمین کیفپولهای سختافزاری محتاطتر شود.
نکته از تجربهی تیم بیتفا: هیچ کیفپول سختافزاری بهخودیخود «امن مطلق» نیست؛ امنیت واقعی از زنجیرهی خرید شروع میشود، نه فقط از سفتافزار دستگاه. وقتی دستگاهی را از کانال غیررسمی یا با جعبهی دستخورده میخرید، عملاً دارید اعتماد میکنید به کسی که هیچوقت ندیدهاید.
چکلیست امنیت فیزیکی کیفپول سختافزاری
- دستگاه را فقط از فروشگاه رسمی یا نمایندگی تأییدشدهی سازنده بخرید، نه از بازارهای آنلاین واسط.
- قبل از راهاندازی، مهر و موم جعبه و پلمبهای امنیتی را با دقت بررسی کنید.
- هیچوقت دستگاهی را که از قبل تنظیم شده یا عبارت بازیابی آماده داشته، نپذیرید؛ دستگاه باید خودتان آن را تولید کند.
- بعد از تولید عبارت ۲۴ کلمهای، هیچ عکس یا کپی دیجیتال از آن نگیرید و آن را فقط بهصورت فیزیکی نگه دارید.
- در صورت امکان، از دستگاههایی استفاده کنید که امکان تأیید اصالت (attestation) از طریق اپلیکیشن رسمی سازنده را دارند.
برای کسانی که تازه وارد دنیای مدیریت دارایی دیجیتال شدهاند، گذراندن یک دورهی آموزشی رایگان دربارهی اصول self-custody میتواند از بسیاری از این اشتباهات اولیه جلوگیری کند. اگر هم در حال حاضر دارایی قابلتوجهی در کیفپول سختافزاری نگه میدارید و نمیدانید دستگاهتان از کانال معتبر خریداری شده یا نه، گرفتن مشاورهی تخصصی میتواند ریسک را بهسرعت شفاف کند.
این حادثه چه تفاوتی با هکهای قبلی صرافیها دارد؟
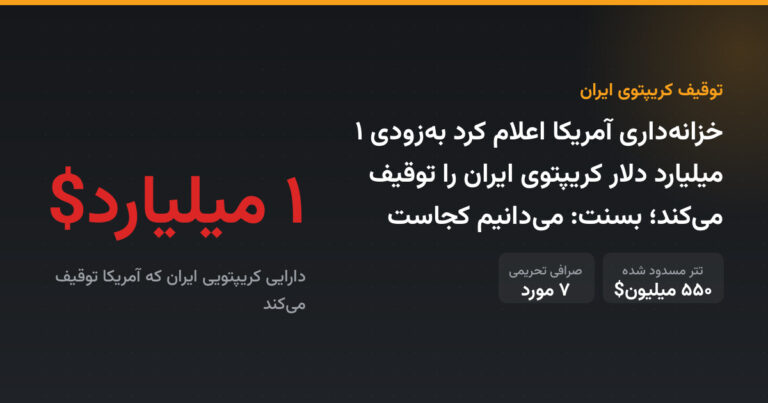
برخلاف ماجرای هک کیفپول داغ بیتگت که یک نقطهی مرکزی را هدف گرفته بود، این حمله غیرمتمرکز و فیزیکی است؛ هر دستگاه بهصورت جداگانه آلوده شده و قربانی تا لحظهی خالیشدن کیفپول متوجه نمیشود. این الگو شباهتی به ریسکهای نهادی مانند توقیف دارایی در پروندهی توقیف ۱ میلیارد دلاری کریپتوی ایران توسط خزانهداری آمریکا ندارد، اما از نظر اثر روانی روی بازار، هر دو نشان میدهند که لایههای امنیتی و حقوقی کریپتو هنوز در حال تکاملاند.
سوالات متداول دربارهی هک کیفپولهای لجر
آیا همهی کیفپولهای Ledger در خطر هستند؟
خیر. بر اساس اعلام رسمی شرکت، تمام موارد تأییدشده مربوط به دستگاههایی است که از طریق فروشندهی CryptoBilis در جنوبشرق آسیا خریداری شدهاند؛ هرچند گزارشهایی از احتمال گسترش به اروپا و مدلهای دیگر نیز مطرح شده است.
چگونه بفهمم دستگاهم آلوده است یا نه؟
در حال حاضر بهترین راه، تماس مستقیم با پشتیبانی رسمی سازنده و ارائهی اطلاعات خرید دستگاه است، چون Ledger اعلام کرده در حال تماس مستقیم با کاربران متأثر است.
چرا ایمپلنت نیاز به اتصال اینترنت دستگاه ندارد؟
چون این تراشه از طریق شبکهی موبایل و با استفاده از یک eSIM مستقل داده را ارسال میکند، نه از طریق اتصال اینترنتی دستگاه یا کامپیوتر متصل به آن.
آیا رقم ۱۰۰ میلیون دلاری نهایی است؟
خیر، با توجه به گزارشهای تازه از احتمال حضور ایمپلنت در مناطق و مدلهای دیگر، دامنهی واقعی خسارت ممکن است از رقم فعلی فراتر برود.
در مجموع، این حادثه یادآوری جدیای است که امنیت کریپتو فقط به کد و پروتکل محدود نمیشود؛ زنجیرهی فیزیکی تأمین هم بخشی از سطح حمله است. اگر میخواهید قبل از خرید یا نگهداری دارایی دیجیتال، شناخت دقیقتری از ریسکهای self-custody پیدا کنید، شروع با یک دورهی رایگان آموزشی گزینهی مناسبی است. این مطلب صرفاً جنبهی خبری و تحلیلی دارد و توصیهی خرید یا فروش نیست.



ثبت دیدگاه
دیدگاه کاربران